
Код товара: 2330066501


Постоплата
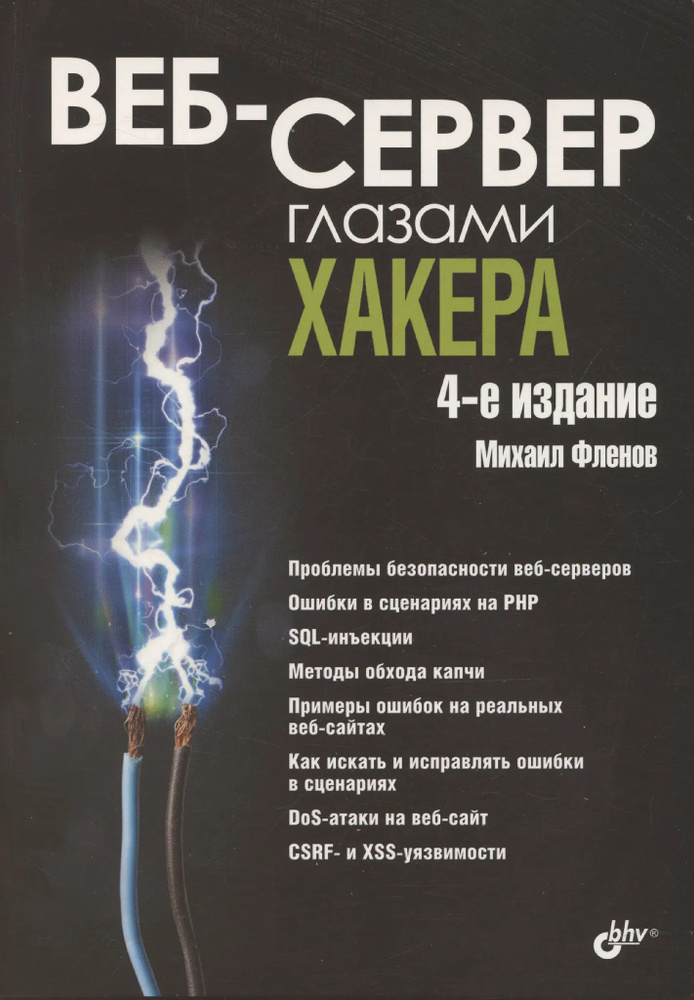
Веб-сервер глазами хакера
Тип книги:
Печатная книга
О товаре
Перейти к описанию
Автор на обложке
Михаил Фленов
Тип книги
Печатная книга
Количество страниц
304
ISBN
978-5-9775-2023-2
О книге
Рассмотрена система безопасности веб-серверов и типичные ошибки, совершае-мые разработчиками при написании веб-приложений. Приведены примеры взломареальных сайтов, имеющих уязвимости, в том числе и по
2 970 ₽ 39 570 ₽
Магазин
11 подписчиков
Ф
Фолиант
Перейти
4.7
Чат
Заказы
321
О магазине
Часто задаваемые вопросы
Описание
Рассмотрена система безопасности веб-серверов и типичные ошибки, совершае-мые разработчиками при написании веб-приложений. Приведены примеры взломареальных сайтов, имеющих уязвимости, в том числе и популярных. В теории и напрактике рассмотрены распространенные хакерские атаки: DoS, SQL-инъекции,межсайтовый скриптинг, использование CSRF- и XSS-уязвимости, обход аутенти-фикации и др. Представлены основные приемы защиты от атак и рекомендации понаписанию безопасного программного кода, настройка и способы обхода каптчи.В четвертом издании рассмотрены новые примеры реальных ошибок, наиболееактуальные уязвимости, показаны современные виды хакерских атак и методызащиты от них.
#компьютеры
#программирование
#IT
#технологии
#софт
#интернет
- Артикул
- 2330066501
- Автор на обложке
- Михаил Фленов
- Тип книги
- Печатная книга
- Количество страниц
- 304
- ISBN
- 978-5-9775-2023-2
Подборки товаров в категории Книги: Компьютерные технологии
Отзывы о товаре
0
Веб-сервер глазами хакера
Рейтинга пока нет. Он формируется на основе актуальных отзывов на заказанные и оплаченные товары
Как правильно задавать вопросы?
Будьте вежливы и спрашивайте о товаре, на карточке которого вы находитесь
Если вы обнаружили ошибку в описанием товара, воспользуйтесь функцией
Как отвечать на вопросы?
Отвечать на вопросы могут клиенты, купившие товар, и официальные представители.
Выбрать «Лучший ответ» может только автор вопроса, если именно этот ответ ему помог.